ملاحظة: إننا نبذل قصارى جهدنا للحفاظ على جميع التفاصيل الدقيقة عند ترجمة المقالة الإنجليزية الأصلية، ونعتذر عن أي جزئية مفقودة في الترجمة قد تلاحظونها من حين لآخر. نرحب بتعليقاتكم على البريد الإلكتروني التالي reader_input@mckinsey.com
يشهد الأمن السيبراني في المؤسسات تحوّلاً جوهرياً، فالهجمات تتسارع إلى درجة قد لا تمنح المؤسسات وقتاً كافياً لاكتشاف الخطر والتعامل معه قبل وقوع الضرر. وهذه السرعة هي ما يغيّر طبيعة المواجهة اليوم، وليس ظهور برمجيات خبيثة أشدّ تطوراً.
ولفهم أثر هذا التسارع، يكفي النظر إلى الطريقة التي تعاملت بها المؤسسات مع المخاطر السيبرانية لعقود. فقد كانت تفترض أن لديها وقتاً كافياً لاكتشاف الثغرات الأمنية، وتحديد مدى خطورتها، والحصول على الموافقات اللازمة لإصلاحها، ثم اختيار موعد مناسب لتثبيت التحديثات الأمنية وتنفيذ الإصلاحات. لكن هذا الافتراض لم يعد صالحاً اليوم. إذ تشير بيانات رصد التهديدات إلى أن متوسط الوقت بين الإعلان عن الثغرات بالغة الخطورة وبدء استغلالها فعلياً في الهجمات تقلّص من نحو ثلاثة أسابيع في عام 2025 إلى بضع ساعات. ويعود ذلك إلى قدرة نماذج الذكاء الاصطناعي المتقدمة على إنتاج برامج تستغل هذه الثغرات وتنفّذ هجمات فعلية، دون تدخل بشري، وبأعداد كبيرة وبتكلفة ضئيلة جداً. وبذلك، قد يبدأ الهجوم قبل أن تتمكّن المؤسسة من استكمال إجراءات الإصلاح.1
ويمتد أثر هذه النماذج إلى توسيع دائرة القادرين على تنفيذ الهجمات. فنماذج مثل "Mythos/Fable" من شركة أنثروبيك، و"GPT-Cyber" من شركة أوبن إيه آي، و"Gemini" من شركة جوجضل، تُحدث تحوّلاً نوعياً بما تتيحه من قدرات لاكتشاف الثغرات واستغلالها. وبذلك، أصبح بإمكان عدد كبير من المهاجمين المحتملين تنفيذ مهام كانت تتطلب خبرات تقنية متخصصة، إلى جانب إنجاز خطوات الهجوم بسرعة أكبر. وتشير تحليلات ماكنزي إلى أن غالبية نقاط الضعف التي تعرّض المؤسسات للخطر حالياً تتمثل في ثغرات خطيرة اكتُشفت حديثاً، ولم تتوافر بعد تحديثات أمنية لإصلاحها.
المزيد من الرؤى والتقارير من ماكنزي باللغة العربية
شاهد مجموعة المقالات الخاصة بنا باللغة العربية، واشترك في النشرة الإخبارية العربية الشهرية
ومع اتساع هذه القدرات، تواجه المؤسسات واقعاً تصبح فيه سرعة الإصلاح عاجزة عن مجاراة سرعة الهجوم. فلم يعد السؤال ما إذا كان المهاجمون سيستغلون ثغرة قبل إصلاحها، إذ بات التركيز على عدد الثغرات التي قد يستغلونها خلال انتظار المعالجة. وهذا ما يثير قلق المسؤولين التنفيذيين عن الأمن وتقنية المعلومات، لأن نماذج الذكاء الاصطناعي المتقدمة تتيح تنفيذ هجمات فعّالة بوتيرة تتجاوز سرعة اتخاذ القرار داخل المؤسسة، كما يوضح "الشكل 1". ومن هنا، تكمن المشكلة في طريقة تنظيم العمل وتوزيع الصلاحيات والحصول على الموافقات اللازمة للتحرّك، وليس في التقنيات المستخدمة للحماية.
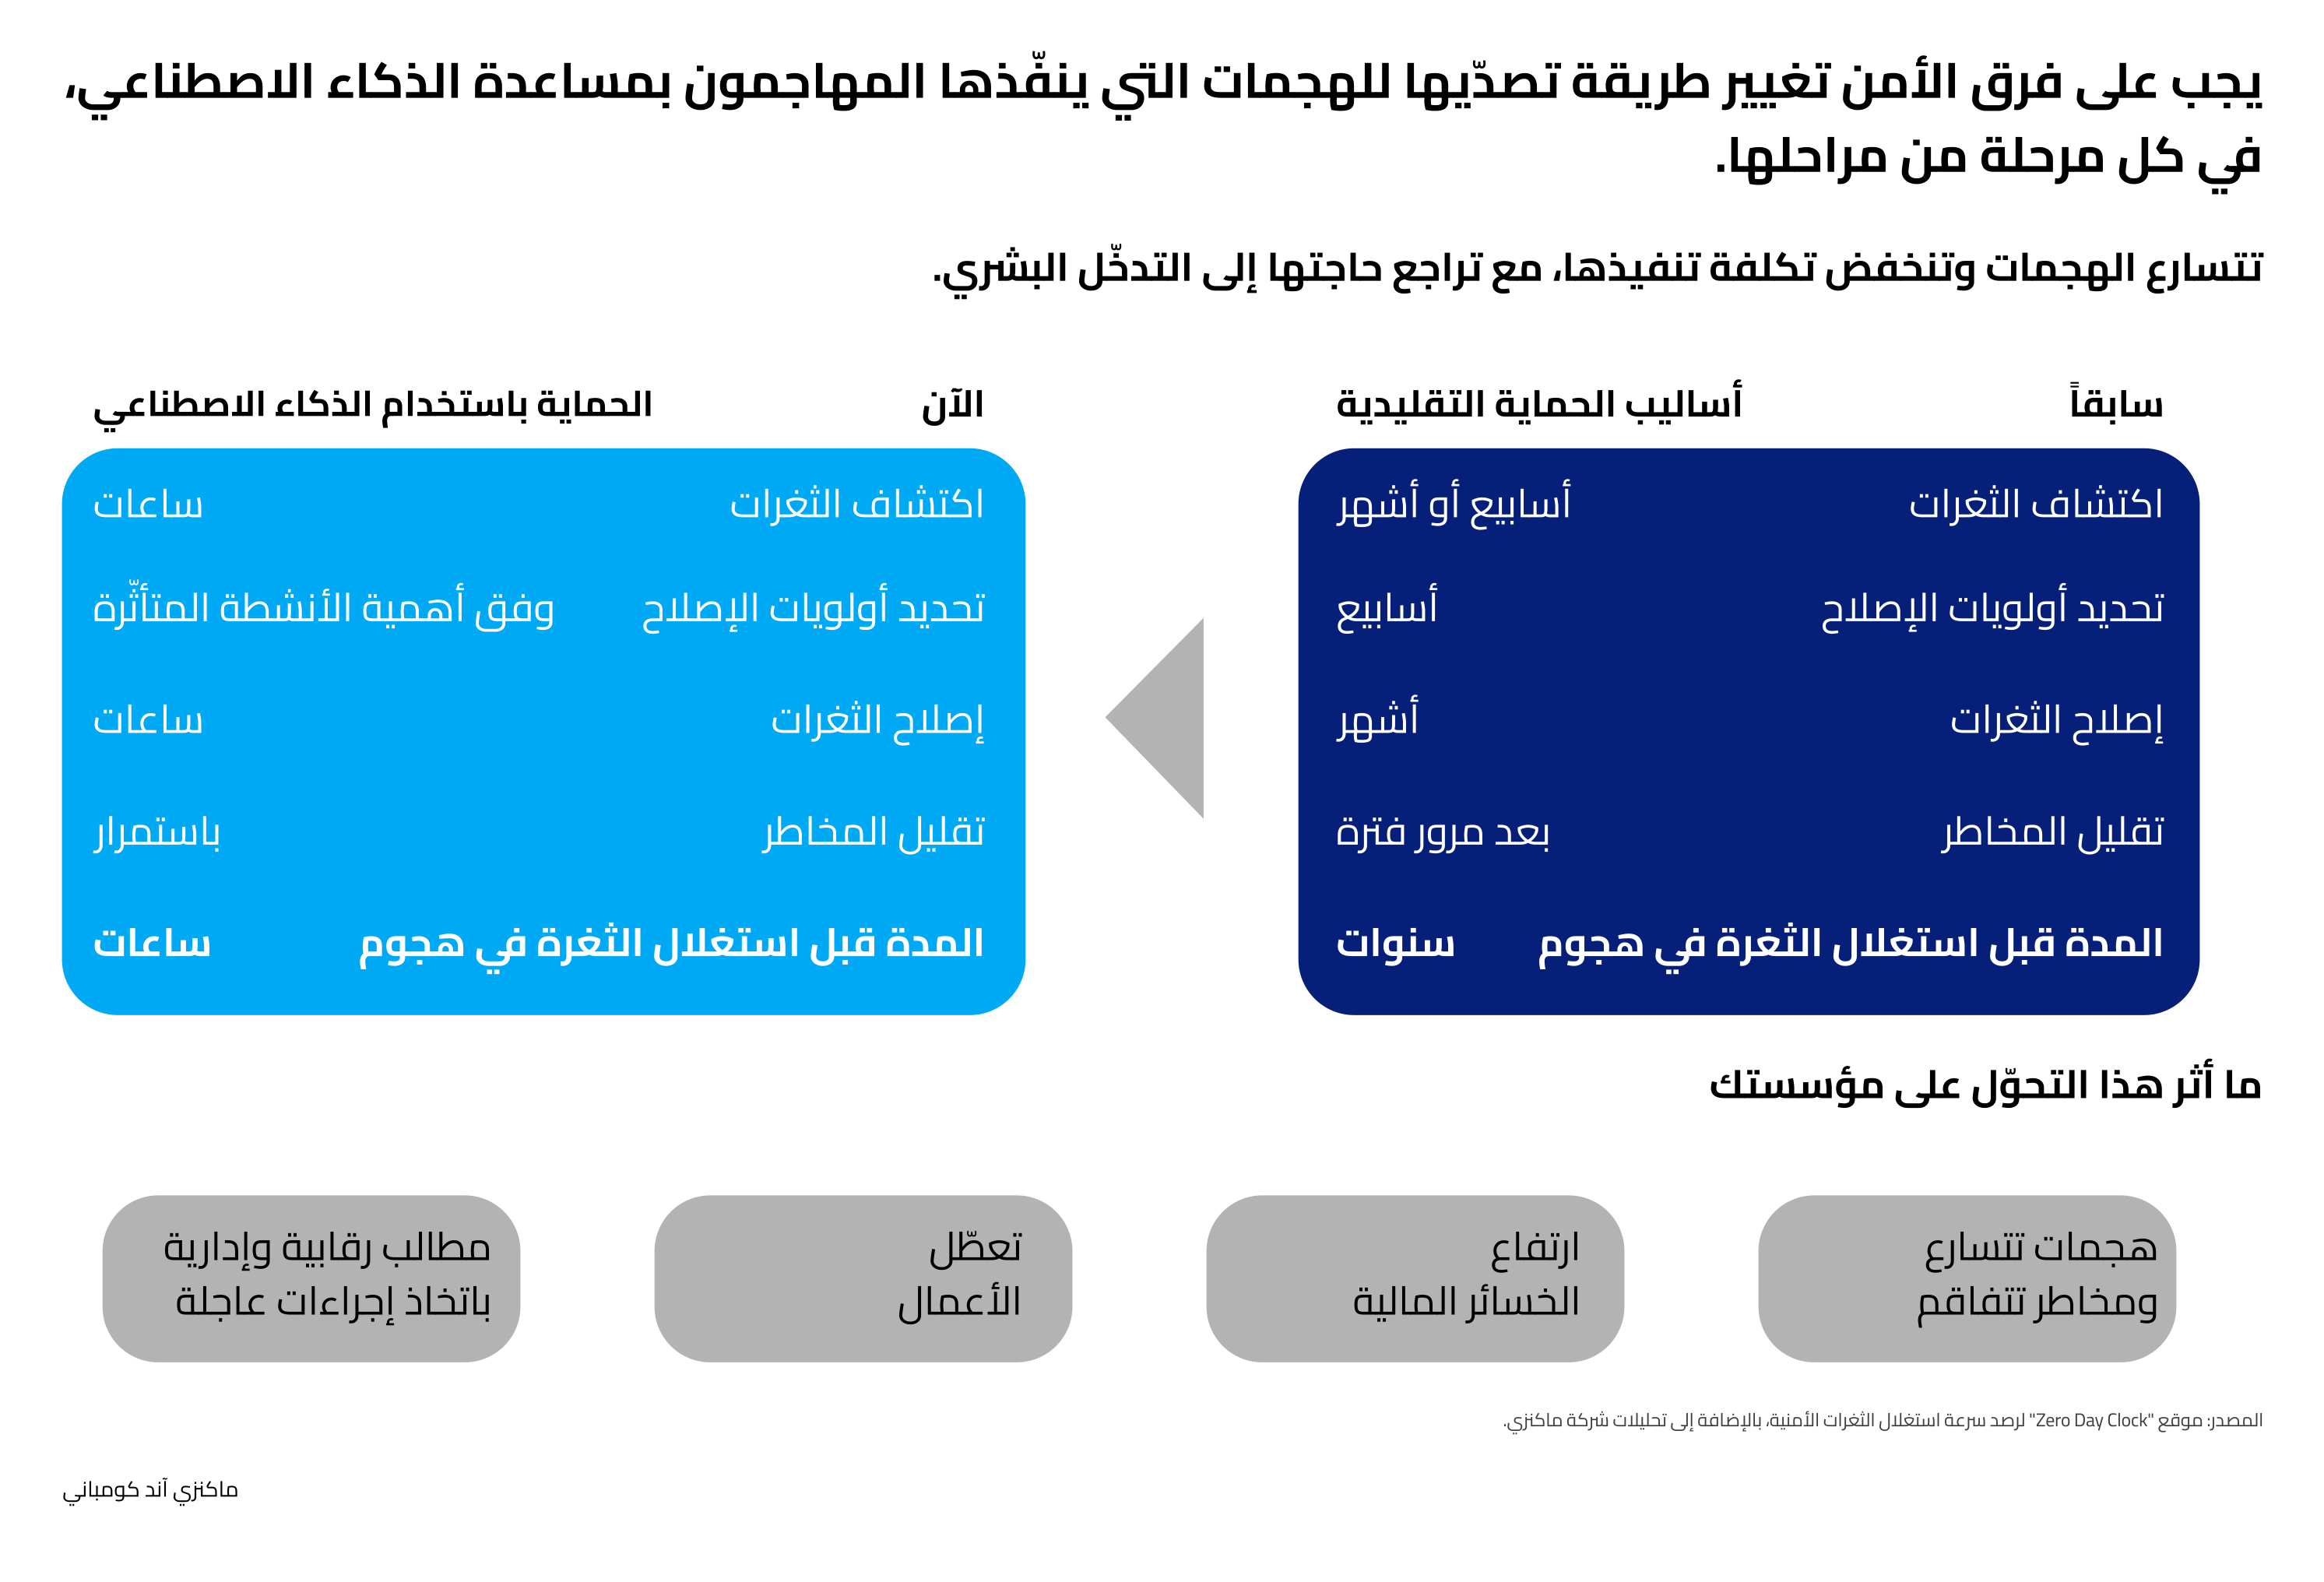
بطء الاستجابة المؤسسية: التحدي الخفي
عند سؤال قادة الأمن عن الأسباب التي تحول دون استجابة مؤسساتهم بسرعة أكبر للثغرات الحرجة في الأنظمة، نادرًا ما يشيرون إلى التقنية نفسها بوصفها المشكلة. فكثير من المؤسسات يمتلك بالفعل أدوات قوية للكشف ومنصات لإدارة التصحيحات الأمنية وخططًا وإجراءات محددة للاستجابة للحوادث، ما يعني أن جانبًا مهمًا من البنية التقنية اللازمة للتحرك السريع متوافر بالفعل. ويمكن تسريع الاستجابة عندما تُدار الأنظمة وفق إعدادات وإجراءات موحّدة، ويُتحقّق من هوية كل مستخدم أو جهاز وصلاحياته قبل السماح له بالوصول، وتُنفّذ التحديثات آلياً باستخدام تعليمات برمجية بدلاً من تطبيقها يدوياً على كل نظام. لكن الاستفادة من هذه الإمكانات تتوقف على سرعة اتخاذ القرار، ووضوح المسؤوليات والصلاحيات، والتنسيق بين الفرق المعنية. ويتّضح أثر هذه الإجراءات في الخطوات التي تتبعها المؤسسات عادةً عند اكتشاف ثغرة خطيرة:
- تبدأ الخطوات بتحديد فريق أمن تقنية المعلومات للثغرة، وتقييم مدى خطورتها، وحصر الأنظمة المتأثرة بها. وقد يستغرق ذلك يوماً أو يزيد، بحسب مدى توافر معلومات دقيقة ومحدّثة عن الأنظمة والأجهزة والبرامج المستخدمة في المؤسسة. فهذه المكوّنات تتوزّع بين أنظمة قديمة، ومنصات سحابية، وتطبيقات تُستخدم عبر الإنترنت باشتراك، وأنظمة تتحكّم في تشغيل المعدات والعمليات الصناعية. ونادراً ما تمتلك المؤسسة سجلاً شاملاً بها جميعاً، ما يؤخّر تحديد مواضع الثغرة ومعرفة نطاق تأثيرها.
- بعد ذلك، يرفع فريق الأمن الأمر إلى قيادة تقنية المعلومات، التي يتعيّن عليها تقييم أثر تطبيق التحديث الأمني على سير العمل قبل الموافقة عليه. ويتطلّب ذلك التنسيق مع المسؤولين عن التطبيقات، فهم يحدّدون مواعيد إصدار التحديثات والفترات التي يُمنع خلالها إجراء تغييرات على الأنظمة حفاظاً على استقرارها.
- وتحتاج التحديثات الأمنية بدورها إلى الاختبار قبل تطبيقها، سواء كانت تخصّ برامج جاهزة من المورّدين أو برامج طوّرتها المؤسسة داخلياً. وفي المؤسسات التي تعتمد على قدر كبير من البرمجيات المصمّمة لاحتياجاتها أو الأنظمة القديمة، وهو حال معظم المؤسسات الكبرى، قد تستغرق هذه الاختبارات أسابيع للتأكّد من أن الإصلاح يعالج الثغرة دون تعطيل وظائف البرنامج، قبل اعتماده للاستخدام في الأنظمة التي تُشغّل الأعمال والخدمات الفعلية.
- ثم يأتي تحديد موعد تطبيق التحديث الأمني، وهو ما يتطلّب تنسيقاً بين قيادة تقنية المعلومات والمسؤولين عن الأعمال لاختيار وقت يناسب سير العمليات ويحافظ على استمرارية الخدمات. وبفضل هذا التنسيق، تستطيع المصانع تجنّب إيقاف خطوط الإنتاج لإجراء التحديثات خلال فترات ذروة التشغيل، وتتمكّن المستشفيات من تحديث أنظمتها الطبية دون تعطيلها أثناء تقديم الرعاية للمرضى، كما تتفادى المؤسسات المالية إجراء تغييرات على أنظمتها في أوقات كثافة المعاملات.
- وقبل تنفيذ التحديث، يلزم الحصول على الموافقة النهائية من المسؤول عن اعتماد أي تعديل على الأنظمة. وفي العديد من المؤسسات، يتطلّب ذلك عرض التحديث على لجنة تجتمع مرة كل أسبوع للموافقة عليه، ما قد يؤخّر التنفيذ إلى موعد اجتماعها التالي.
- وبعد استكمال كل هذه الخطوات، قد تظلّ بعض الأنظمة تنتظر التحديث، لأن المورّدين أو الشركات الخارجية التي تتولّى تشغيلها يحدّدون مواعيد تحديثها وفق جداول خاصة بهم، ولا تملك فرق المؤسسة صلاحية التحكّم في تلك المواعيد.
ولهذه الإجراءات أسباب وجيهة، فهي الطريقة التي تنظّم بها المؤسسات الكبرى أعمالها وتحمي خدماتها من التعطّل. فقبل تطبيق أي تحديث أمني، تحتاج إلى التأكّد من أنه لن يتسبّب في إيقاف الأنظمة أو تراجع جودة الخدمة، وأن تنفيذه يراعي المتطلبات التنظيمية. ولهذا تُجري الاختبارات وتطلب الموافقات وتختار موعداً مناسباً للتنفيذ، لأن التحديث الذي لم يُختبر جيداً قد يُحدث أعطالاً تؤثّر في سير العمل. لكن نماذج الذكاء الاصطناعي المتقدمة غيّرت الظروف التي وُضعت فيها هذه الإجراءات. فالثغرات التي كان يمكن أن تبقى دون إصلاح لأسابيع باتت تحتاج إلى المعالجة خلال ساعات، حتى لا يستغلّها المهاجمون لإحداث الضرر. وهذا يعني أن المؤسسة قد تلتزم بجميع خطواتها المعتادة، ومع ذلك تتعرّض للهجوم قبل أن تنتهي منها. وهنا تصبح طريقة تنظيم العمل وتوزيع المسؤوليات والحصول على الموافقات خطراً أمنياً مباشراً، لأن التأخير الناتج عنها يمنح المهاجمين فرصة للتحرّك قبل تنفيذ الإصلاح.
ويزداد هذا التأخير لأن المسؤوليات تتوزّع بين إدارات عدة، دون أن تكون هناك جهة واحدة مسؤولة عن ضمان اتخاذ القرار بالسرعة المطلوبة. فإدارة تقنية المعلومات تتولّى تطبيق التحديثات الأمنية، والمسؤولون عن الأعمال يقرّرون ما إذا كان يمكن إيقاف الأنظمة مؤقتاً لتنفيذها، والإدارة القانونية تحدّد مواعيد الإفصاح عن الحوادث. وتتولّى إدارة المشتريات التعامل مع المورّدين، بينما تحرص إدارة العمليات على استمرار الإنتاج، ويقيّم فريق الأمن حجم المخاطر. ولكل جهة مسؤولية محدّدة، لكن لا تملك أيٌّ منها بمفردها المعلومات الكاملة والصلاحيات والتكليف الواضح لتنسيق تحرّك المؤسسة بالسرعة التي يستدعيها التهديد. لذلك، يتنقّل القرار بين الإدارات لاستكمال التقييمات والموافقات، فتستغرق الاستجابة وقتاً طويلاً، رغم أن خطورة الموقف تتطلّب حسم القرار خلال ساعات.
تسريع عملية الاستجابة يبدأ بتنظيم اتخاذ القرار
وُظهر تجارب المؤسسات التي تتعامل بكفاءة مع التهديدات السيبرانية أن قدرتها على الاستجابة ترتبط بكيفية تنظيم العمل واتخاذ القرار، وليس بالأدوات الأمنية التي تمتلكها. فقد طوّرت هذه المؤسسات طريقة تتيح لها متابعة المخاطر باستمرار، لتعرف أين توجد نقاط الضعف وكيف تتغيّر. وحدّدت صلاحيات الذكاء الاصطناعي في اكتشاف التهديدات والتعامل معها، مع قواعد واضحة للإشراف على ما ينفّذه. كذلك أعادت ترتيب خطوات اتخاذ القرار وتوزيع المسؤوليات، حتى يعرف كل فريق ما يجب عليه فعله ومن يملك صلاحية الموافقة عندما يكون الوقت المتاح للتحرّك محدوداً.
وفي معظم الحالات، وصلت هذه المؤسسات إلى ما نسمّيه "الإدارة الذاتية المنضبطة"، حيث يُسمح للذكاء الاصطناعي بالتحرّك دون انتظار موافقة بشرية على كل إجراء، ضمن صلاحيات محدّدة خاضعة للحوكمة وقواعد واضحة للرقابة والمساءلة.
وفي هذا الأسلوب، تُوزَّع المهام بحسب ما يحتاج إلى سرعة التنفيذ وما يستدعي تقدير المختصّين. فيتولّى الذكاء الاصطناعي مراقبة الأنظمة باستمرار وتنفيذ المعالجات المعتادة، وهي مهام كثيرة ومتكرّرة تتطلّب سرعة في الإنجاز. ويتولّى المختصّون تقييم التهديدات الجديدة وتحديد كيفية التعامل معها، واتخاذ القرارات المتعلّقة بالمخاطر التي قد تؤثّر في أهداف المؤسسة واستمرار أعمالها، وحسم أي مسألة ذات أثر جوهري على نشاطها. ولتطبيق هذا الأسلوب، تحتاج المؤسسة إلى استيفاء ثلاثة متطلّبات أساسية، يبدأ كلٌّ منها بتنظيم العمل وتحديد المسؤوليات والصلاحيات قبل اختيار التقنية اللازمة لتنفيذه.
الرؤية المستمرة للمخاطر: متطلب أساسي لا غنى عنه
ويبدأ المتطلّب الأول بتغيير طريقة متابعة المخاطر، فبدلاً من فحص الأنظمة على فترات وانتظار مواعيد محدّدة لمعالجة الثغرات، تحتاج المؤسسة إلى متابعة مستمرة تكشف ما يحدث في الأنظمة التي يعتمد عليها استمرار أعمالها وخدماتها. ولتحقيق ذلك، عليها أن تحدّد بوضوح الأنظمة والعمليات التي ستشملها هذه المتابعة، وما ستبدأ به، وكيف ستوسّع نطاقها تدريجياً.
ولتحديد نقطة بداية عملية، ينبغي أن تركّز المؤسسة على الأنظمة الضرورية لاستمرار أعمالها، بدلاً من محاولة متابعة كل ما يجري في جميع أنظمتها لحظة بلحظة منذ البداية. فمحاولات تطبيق هذه المتابعة الشاملة تتعثّر باستمرار، لأن نطاقها واسع، ولأن التغييرات اللازمة لتنفيذها قد تربك سير العمل بدرجة كبيرة. لذلك، تبدأ المؤسسات الرائدة بتحديد ما يجب أن يظلّ يعمل حتى تتمكّن من مواصلة نشاطها. ويشمل ذلك مجموعة أساسية من الأنظمة والعمليات والأصول التي قد يهدّد تعطّلها بقاء المؤسسة نفسها. ففي البنك، قد تضمّ أنظمة معالجة المدفوعات وإدارة الحسابات والمعاملات المصرفية الأساسية وإعداد التقارير المطلوبة للجهات الرقابية. وفي المصنع، قد تشمل خطوط الإنتاج والأنظمة التقنية التي تتحكّم في تشغيل الآلات والمعدات. وفي المستشفى، قد تضمّ الأنظمة المستخدمة في رعاية المرضى والتجهيزات الأساسية التي تتوقف عليها حياتهم.
وبعد تحديد هذه الأنظمة الأساسية، تستطيع المؤسسة تعزيز حمايتها من خلال متابعة ما يحدث فيها فور حدوثه تقريباً، وفحصها باستمرار لاكتشاف الثغرات. وإلى جانب ذلك، يمكنها تقليص المنافذ التي قد يستخدمها المهاجمون للدخول، بإيقاف الأنظمة والخدمات المتاحة عبر الإنترنت التي لم تعد بحاجة إليها، ومراجعة مكوّنات البرمجيات مفتوحة المصدر التي تعتمد عليها برامجها للاحتفاظ بما تحتاج إليه فعلاً. وتشمل هذه الخطوات أيضاً إلغاء بيانات الدخول القديمة التي لم تعد مستخدمة، وتشديد الفصل بين أجزاء الشبكة، حتى يصعب على المهاجم الانتقال من الجزء الذي اخترقه إلى بقية الأنظمة. وقد طبّقت إحدى المؤسسات المالية العالمية هذا التوجّه، فأعطت الأولوية لاستخدام نماذج لغوية كبيرة، وهي نماذج ذكاء اصطناعي تستطيع تحليل النصوص والتعليمات البرمجية، في فحص الأنظمة الضرورية لاستمرار أعمال البنك. ووجدت قيادتها أن هذا التركيز خفّض بدرجة ملموسة المخاطر المحيطة بالأنظمة والبيانات ذات القيمة العالية، وحقّق ذلك بسرعة أكبر وتكلفة أدنى مقارنة بالأساليب السابقة.
وتقليص هذه المنافذ يتطلّب قرارات تتعلّق بسير العمل، لأن إيقاف نظام أو إغلاق وسيلة اتصال خارجية قد يؤثّر في الخدمات التي تقدّمها المؤسسة. ويبدأ الأمر بتحديد الأنظمة والأجهزة التي يمكن الاستغناء عنها، ومنافذ الاتصال بالخارج التي يمكن إغلاقها، والروابط مع أنظمة الشركات الخارجية التي ينبغي تقييدها. ويتعيّن على فرق تقنية المعلومات والعمليات والمسؤولين عن الأعمال والإدارة القانونية الاتفاق على هذه الخطوات، مع مراعاة احتياجات العمل والالتزامات القانونية. وبقدر سرعة اتفاقها، تتحدّد سرعة إغلاق منافذ الهجوم وتقليل فرص الاختراق.
حوكمة الدفاع المدعوم بالذكاء الاصطناعي: ركيزة أساسية في البنية التشغيلية
وينتقل المتطلّب الثاني إلى جعل الذكاء الاصطناعي أساساً لتنظيم العمل الأمني وتنفيذه، بحيث تتكامل مهام اكتشاف التهديدات وتحليلها والتعامل معها. ويشمل ذلك ثلاثة مجالات، يحتاج كلٌّ منها إلى مسار عمل مترابط تتولّى فيه أنظمة الذكاء الاصطناعي تنفيذ المهام وتنسيقها من البداية إلى النهاية، ضمن الصلاحيات الممنوحة لها. ويتطلّب هذا بناء ترابط فعلي بين الخطوات، بدلاً من جمع أدوات منفصلة من مورّدين مختلفين تعمل كلٌّ منها بمعزل عن الأخرى:
- الرصد الاستباقي للتهديدات واكتشاف مسارات الاختراق: في المجال الأول، تستطيع نماذج الذكاء الاصطناعي تحليل الطرق التي قد يسلكها المهاجم داخل المؤسسة بصورة مستمرة، وكشف كيف يمكنه استغلال ثغرات متتابعة للانتقال من نظام إلى آخر. وتجمع هذه النماذج مؤشرات من أنظمة تقنية المعلومات، والأنظمة التي تتحكّم في تشغيل المعدات، والمنصات السحابية، وأنظمة الشركات الخارجية المتصلة بالمؤسسة. ومن خلال الربط بينها، تكشف نقاط الضعف وتحدّد أيّ الثغرات ينتظر المعالجة ويجب إصلاحه أولاً، استناداً إلى إمكانية استغلاله فعلياً وحجم الضرر الذي قد يلحق بالأعمال. وتبرز قيمة هذا التحليل لأن درجات الخطورة المعتادة قد تمنح الثغرة التقييم نفسه سواء ظهرت في نظام مخصّص للاختبار، أو في نظام يستطيع المهاجم الوصول منه، عبر ثلاث خطوات فقط، إلى بيانات المؤسسة وأنظمتها الحيوية. ومع أن الثغرة واحدة، فإن عواقب استغلالها تختلف باختلاف موقعها وما تتيح الوصول إليه. ويستطيع الذكاء الاصطناعي مراعاة هذا الفرق باستمرار وعبر أعداد كبيرة من الأنظمة والثغرات، لتوجيه جهود الإصلاح إلى المواضع التي يشكّل اختراقها خطراً فعلياً على المؤسسة.
- معالجة الثغرات ومخاطر الأنظمة التي تديرها جهات خارجية: ويشمل المجال الثاني تسريع إصلاح الثغرات في المؤسسات التي تطوّر برمجيات كثيرة وتتولّى صيانتها، وهو حال معظم المؤسسات المالية الكبرى والشركات الصناعية والمصانع التي تعتمد بكثافة على التقنية. ويساعد الذكاء الاصطناعي هذه الجهات على توقّع الطرق التي قد تُهاجَم بها برامجها، وإجراء اختبارات آلية تحاكي الهجمات خلال مراحل التطوير، واقتراح تعديلات برمجية لإغلاق الثغرات. وبفضل هذه القدرات، يمكن اختصار الوقت بين اكتشاف نقطة الضعف والتوصّل إلى إصلاح جرى اختباره وأصبح جاهزاً للتطبيق. وتساعد هذه الأدوات فريق التطوير على الوصول بسرعة إلى إصلاح يمكن تطبيقه بعد التأكّد من نجاحه في الاختبارات. فعندما تُكتشف ثغرة، يحتاج الفريق إلى فهم سببها وكيف يمكن للمهاجم استغلالها، ثم محاكاة هذا الاستغلال في نظام مخصّص للاختبار. وبعد تعديل البرنامج لإغلاق الثغرة، يعيد الفريق الاختبار للتأكّد من أن التعديل منع استغلالها فعلاً. وتستغرق هذه الخطوات وقتاً طويلاً إذا كان الجزء المتأثّر من البرنامج لم يخضع للمراجعة أو التعديل منذ سنوات، إذ يحتاج المطوّرون إلى فهم طريقة عمله قبل إصلاحه. وهنا يساعد الذكاء الاصطناعي في تحليل البرنامج واقتراح الإصلاح، فتقصر المدة التي تبقى فيها الثغرة دون معالجة.
ويمتدّ الخطر إلى الأجزاء البرمجية المتاحة للجميع، التي يستعين بها المطوّرون لبناء برامج المؤسسة بدلاً من كتابة كل جزء من البداية. وتُعرف هذه الأجزاء بالبرمجيات مفتوحة المصدر، وقد يستغلّ المهاجمون ثغرات موجودة فيها، أو يتلاعبون بتعليماتها البرمجية لإضافة نقاط ضعف تسمح لهم بالاختراق. وإذا استخدمت مؤسسات عديدة الجزء البرمجي نفسه داخل برامجها، فقد تصبح أنظمتها جميعاً عرضة للهجوم عبر نقطة الضعف ذاتها. فالخطر ينتقل إلى هذه المؤسسات من خلال البرامج التي بنتها باستخدام ذلك الجزء. ولمواجهة هذا الخطر، ينبغي أن تعرف المؤسسة أيّ برامجها تستخدم هذه الأجزاء البرمجية، وما الوظائف التي تؤدّيها داخلها، وأن تستعين بنماذج الذكاء الاصطناعي المتقدمة لفحصها بحثاً عن الثغرات، حتى قبل البدء باستخدامها في الأنظمة التي تشغّل أعمال المؤسسة وخدماتها. ويمكنها أيضاً استخدام الذكاء الاصطناعي للمساعدة في تطوير الإصلاحات عندما يكون ذلك مناسباً. وفي البرامج التجارية التي تشتريها المؤسسة، ينبغي أن توضّح الاتفاقيات مع المورّدين مسؤوليتهم عن إصلاح الثغرات والمدة المحدّدة لإنجاز ذلك. ويجب أن تشمل هذه الالتزامات الهجمات التي تعتمد على استغلال عدة ثغرات متتابعة، فقد تبدو كل ثغرة محدودة الخطورة بمفردها، لكن استغلالها معاً قد يتيح اختراق النظام. كما يتعيّن متابعة التزام المورّدين بالإصلاح في المواعيد المتفق عليها، ومحاسبتهم عند التقصير وتطبيق ما تنصّ عليه الاتفاقيات من إجراءات.
- الاستجابة للحوادث وتنفيذ إجراءات الحماية: وفي المجال الثالث، يستطيع الذكاء الاصطناعي فرز التنبيهات وتقييم خطورتها لتحديد ما يستدعي التدخّل أولاً، وتسريع تنفيذ الخطوات اللازمة لمنع انتشار الهجوم، وتنسيق استجابة الفرق المعنية دون انتظار توفّر مسؤول بشري لاتخاذ كل قرار. وقد بدأت مؤسسات رائدة بمنح أنظمة الذكاء الاصطناعي التي تنفّذ المهام صلاحيات مسبقة لاتخاذ إجراءات محدّدة، مثل فصل نظام مشتبه باختراقه عن الشبكة، وإلغاء بيانات الدخول التي قد يستخدمها المهاجم، وفرض قيود مؤقتة للحماية إلى أن يُستكمل الإصلاح. وتُنفَّذ هذه الإجراءات ضمن حدود واضحة تحدّد ما يُسمح لهذه الأنظمة بفعله. وعندما يكون الإجراء المقترح آمناً ولا يُتوقّع أن يسبّب تعطّلاً يُذكر في العمل، يمكن للذكاء الاصطناعي تنفيذه فوراً، ثم يراجع المختصّون ما نفّذه. وبهذا، تظلّ الاستجابة خاضعة للرقابة البشرية، لكن المراجعة تأتي بعد التنفيذ حتى لا يؤدّي انتظار الموافقة إلى تأخير احتواء الهجوم. وقد تشمل هذه الاستجابة عزل أنظمة عن الشبكة لوقف انتشار الهجوم، ما يفرض على المؤسسة التأكّد من قدرتها على مواصلة أعمالها الأساسية رغم هذا العزل. ويبدأ ذلك باتفاق مسبق على الخدمات التي يجب أن تستمر والأنظمة اللازمة لتشغيلها، ثم إجراء تجارب تحاكي أزمة تُعزل فيها بقية الأنظمة. وتتيح هذه التجارب التحقّق من أن خطط التعامل مع الأزمات تحافظ فعلاً على استمرار الخدمات الضرورية في هذه الظروف.
ويتمثل الهدف من الطبقات الثلاث في تخصيص التقدير البشري للقرارات التي تتطلبه فعلًا، مع ضمان تنفيذ إجراءات المعالجة الروتينية والحساسة للوقت من دون تأخير، بحيث لا تؤدي الحاجة إلى التدخل البشري إلى إبطاء الإجراءات التي يمكن تنفيذها مباشرة.
تحسين بنية اتخاذ القرار المؤسسي بما يتناسب مع ضغط الوقت
يتمثل المتطلّب الثالث في آلية اتخاذ القرار، والخطوات التي يجب استكمالها قبل التنفيذ. وهذا الجانب لا يحظى عادةً بالاهتمام الذي يستحقّه، رغم أثره المباشر في سرعة الاستجابة. فما زالت معظم المؤسسات تتعامل مع الأمن السيبراني وفق ترتيبات تعود إلى زمن كانت فيه الهجمات أبطأ، وكان الانتظار يتيح فرصة للتحقّق من سلامة التعديلات قبل تطبيقها. ويسود فيها اعتقاد بأن تعديل الأنظمة دون حاجة أو دون رقابة كافية قد يسبّب ضرراً يفوق الضرر الناتج عن تأجيله. وينعكس هذا الاعتقاد على اللجان المعنية بمراجعة التعديلات والإشراف على الأمن، وعلى فرق العمل المشتركة بين الإدارات، وسلسلة الموافقات التي يشارك فيها عدد من كبار المسؤولين التنفيذيين. فهذه الجهات تميل إلى تأخير التنفيذ حتى تطمئنّ إلى أن التعديل لن يضرّ بالعمل. لكن هذا التقدير يتغيّر عندما يبدأ المهاجمون استغلال ثغرة بسرعة مستعينين بالذكاء الاصطناعي. عندها، يمنحهم كل تأخير فرصة لمواصلة الهجوم، ويصبح الانتظار أشدّ خطراً من تنفيذ المعالجة العاجلة.
وللتحرّك بهذه السرعة، تعيد المؤسسات الرائدة تنظيم اتخاذ القرار حول فريق استجابة صغير يضمّ مختصّين من الإدارات المعنية، ويقوده شخص واحد يملك صلاحية حسم القرار. ويحصل قائد الفريق على تفويض من المسؤول التنفيذي عن الأمن يتيح له تجاوز إجراءات الموافقة المعتادة على تعديل الأنظمة، عندما يتأكّد أن هناك تهديداً فعلياً جارياً. ويراجع الفريق يومياً الثغرات لتحديد ما يستدعي التدخّل أولاً، ويتولّى متابعة قائمة تُحدَّث باستمرار بما لم يُعالج منها. كما يعتمد على خطط استجابة أُجيز تنفيذها مسبقاً، فيستطيع تطبيقها دون رفع كل إجراء إلى جهة أعلى للحصول على موافقة جديدة. ويتولّى مسؤول عن التواصل مع القيادة تقديم صورة واضحة لمجلس الإدارة كل أربع وعشرين ساعة، يشرح فيها ما أُنجز من معالجة وما يعنيه ذلك لحماية أعمال المؤسسة. وبهذا يعرف كل عضو مسؤوليته، وتكون صلاحية اتخاذ القرار محدّدة بوضوح لدى شخص واحد، فلا تضيع بين جهات متعددة.
ولكي ينجح هذا الترتيب، يجب أن يملك قائد فريق الاستجابة صلاحية فعلية لاتخاذ القرار وتنفيذه. وقد أعادت إحدى المؤسسات المالية تنظيم مسؤوليات تطبيق التحديثات الأمنية، بعدما بقيت ثغرة خطيرة دون إصلاح أحد عشر يوماً. ففي تلك الفترة، كان تعديل الأنظمة المستخدمة في العمل ممنوعاً، ولم يكن لدى أي فريق معرفة كافية بالوضع التقني وصلاحية تسمح له باستثناء الإصلاح الأمني من هذا المنع. وبعد إعادة التنظيم، منح المسؤول التنفيذي عن الأمن قائد فريق الاستجابة تفويضاً واضحاً للتحرّك عند التأكّد من وجود تهديد فعلي جارٍ. فأصبح بإمكانه تنفيذ المعالجة ثم تقديم تقرير عمّا اتُّخذ من إجراءات، بدلاً من انتظار الموافقة قبل التنفيذ. ونتيجة لهذا التغيير، انخفضت بدرجة كبيرة المدة اللازمة لإصلاح الثغرات الخطيرة.
وفي مثال مشابه لمشكلة تأخّر الإصلاح، عانت شركة أدوية من تراكم التحديثات الأمنية في الأنظمة التي تستخدمها فرق البحث والتطوير. وكان السبب هذه المرّة أن الشركة تُعطي الأولوية للالتزام بمواعيد تطوير المنتجات، فتؤجّل الإصلاحات الأمنية كلما تعارض تنفيذها مع تلك المواعيد. ولحلّ المشكلة، كان على الشركة أن تغيّر القرار الذي يؤخّر التحديثات الأمنية، وهو تأجيلها للحفاظ على مواعيد تطوير الأدوية. فتولّى المسؤولون عن أعمال الشركة هذا التغيير، وأقرّوا إصلاح الثغرات في أنظمة البحث والتطوير أولاً، حتى لو أدّى ذلك إلى تأخير بعض أعمال تطوير الأدوية. كما منحوا فريق الأمن إذناً مسبقاً بالتدخّل عند وجود هجوم جارٍ، دون انتظار موعد يناسب فرق البحث والتطوير. وهكذا أصبح الفريق قادراً على إصلاح الثغرة فور الحاجة، بعدما كانت مواعيد العمل تمنعه من ذلك. فقد كان أصل المشكلة قراراً إدارياً يؤخّر الإصلاح، ولم تكن الأدوات التقنية وحدها قادرة على تغييره.
ويمتدّ أثر هذه المتطلّبات الثلاثة إلى طريقة إدارة الأزمات في المؤسسة ككل، فالهجوم قد يستهدف أنظمتها الرقمية ومواقعها ومعدّاتها، ويعطّل أعمالها. ولهذا تعمل مؤسسات رائدة على ربط الفرق المسؤولة عن الأمن السيبراني وحماية المواقع واستمرار التشغيل، حتى تتبادل المعلومات وتنسّق تحرّكها أثناء الأزمة. ومن الأمثلة على ذلك شركة أوروبية تعمل في مجال الطيران والفضاء والدفاع، أنشأت مركزاً يجمع معلومات فريق الأمن السيبراني وفريق حماية المواقع، إلى جانب المعلومات الواردة من مصادر خارجية عن التهديدات. وأتاح هذا المركز متابعة ما يحدث في مكان واحد لحظة بلحظة، لمساعدة الفرق على الاستجابة معاً لهجمات تجمع بين اختراق الأنظمة الرقمية واستهداف المواقع أو المعدات. واتّخذت شركة تأمين أوروبية خطوة مشابهة، فوضعت الفرق المعنية بحماية المؤسسة واستمرار أعمالها والتعافي من الأزمات تحت قيادة مسؤول واحد. كما أنشأت مجلساً على مستوى مجلس الإدارة يجتمع كل ثلاثة أشهر لمتابعة جاهزيتها. وجاء ذلك بعدما أدركت أن عمل فرق الأمن السيبراني واستمرار الأعمال وحماية المواقع بمعزل عن بعضها يترك فجوات قد يستغلّها المهاجمون.
تطبيق الذكاء الاصطناعي ضمن قواعد رقابية واضحة
يُشكّل نهج "الإدارة الذاتية المنضبطة" الذي تناولناه جزءاً من استعداد المؤسسة لمواجهة الأزمات ومواصلة أعمالها والتعافي من آثارها. وتشمل هذه الجهود ستة جوانب مترابطة، هي الوضع المالي، وسير العمليات، والأنظمة التقنية، وتنظيم العمل والمسؤوليات، وسمعة المؤسسة، والطريقة التي تقدّم بها منتجاتها وخدماتها وتحقّق إيراداتها.2
ولأن هذا النهج يمسّ جوانب متعددة من عمل المؤسسة، فلن يتمكّن المسؤول التنفيذي عن الأمن من تطبيقه بنجاح إذا انحصرت مسؤولياته في الأنظمة التقنية، دون تنسيق واضح مع الإدارات المسؤولة عن تنظيم العمل واستمرار العمليات أثناء الأزمات. فتطبيقه يتطلّب أن يتشارك كبار المسؤولين التنفيذيين مسؤولية القرارات والتنفيذ، كلٌّ في مجال اختصاصه. ويجري ذلك عادةً عبر ثلاث مراحل متتابعة، تُبنى في كل مرحلة الخبرات وطرق العمل اللازمة للانتقال إلى المرحلة التالية.
وقبل استعراض مراحل التطبيق، ينبغي تحديد وضع المؤسسة الحالي لمعرفة نقطة البداية المناسبة لها. فمن خلال عملنا مع المؤسسات، نجد أن معظمها يقع ضمن إحدى الحالات الثلاث الآتية:
- تمتلك المؤسسة أدوات أمنية قوية، لكن صلاحية اتخاذ القرار موزّعة بين جهات متعددة، ولا يملك أيّ مسؤول تفويضاً واضحاً يتيح له التحرّك سريعاً. وهذه هي الحالة الشائعة بين المؤسسات التي نعمل معها.
- مؤسسات حدّدت جهة مسؤولة عن اتخاذ بعض القرارات الأمنية، وتستخدم الذكاء الاصطناعي لتنفيذ الإجراءات المرتبطة بهذه القرارات.
- مؤسسات بدأت تستعين بوكلاء الذكاء الاصطناعي لتنفيذ المهام، دون أن تحدّد بعد ما يُسمح لهم بفعله، وكيف تُراجع إجراءاتهم، ومن يتولّى الإشراف عليهم.
وتختلف الخطوة التي ينبغي البدء بها بحسب حالة المؤسسة، فقد تحتاج إلى إدخال تقنيات جديدة، أو إلى تغيير طريقة توزيع المسؤوليات واتخاذ القرارات. ويعرض نموذج المراحل الثلاث مسار الانتقال من الحالة الأولى إلى الثالثة، ويوضّح القرارات الإدارية اللازمة للتقدّم على هذا المسار، كما يُبيّن "الشكل 2" أدناه.
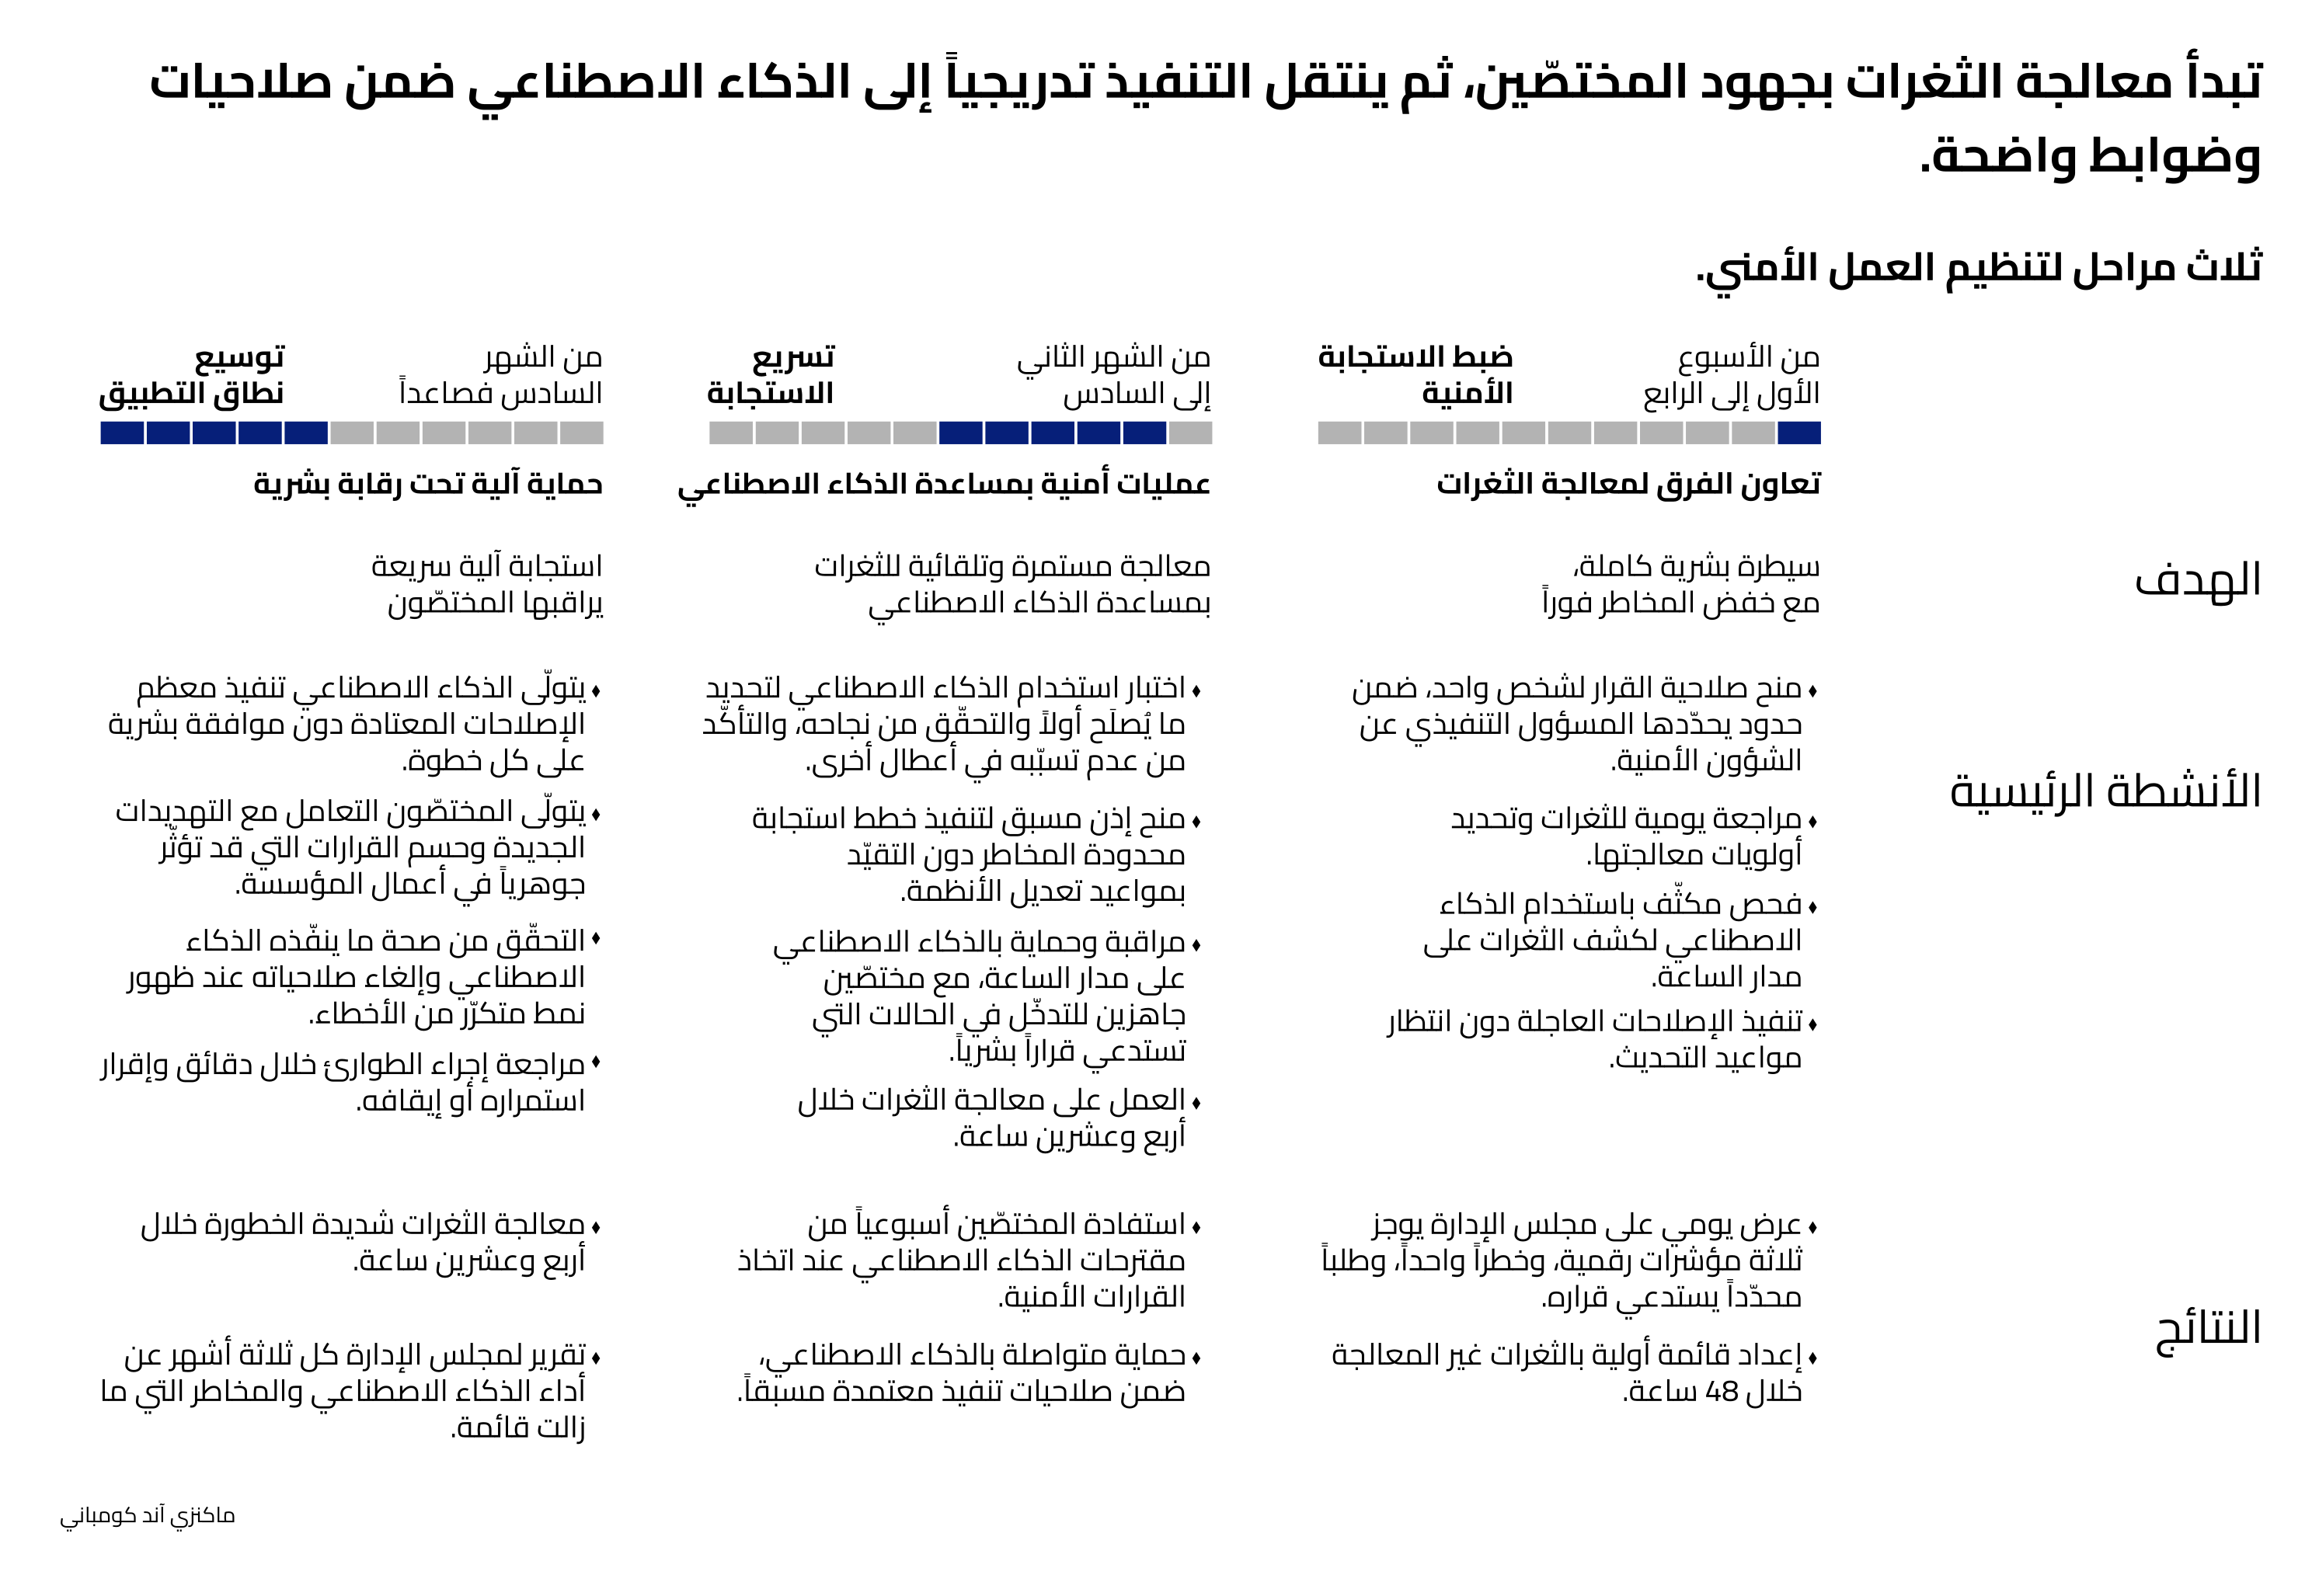
وعند تطبيق الإدارة الذاتية المنضبطة الخاضعة للحوكمة، يسير التنفيذ عبر ثلاث مراحل رئيسية:
- أولًا، تحتاج المؤسسة إلى تنظيم استخدام الذكاء الاصطناعي وتحديد قواعد عمله، حتى تكون الصلاحيات الممنوحة له مصحوبة برقابة ومساءلة واضحتين. ويشمل ذلك تحديد مستوى الدقّة المطلوب في أدائه، واختبار مدى إمكان الاعتماد عليه قبل السماح له باتخاذ إجراءات دون موافقة مسبقة. وإذا تكرّرت أخطاؤه بما يكشف عن خلل في أدائه، تُسحب منه هذه الصلاحيات آلياً. كما يُلزم بتقديم تقارير عمّا نفّذه، حتى يتمكّن المسؤولون من مراجعة قراراته ومحاسبة الجهات المشرفة عليه. ومع زيادة المهام التي تُسند إلى الذكاء الاصطناعي، تزداد مسؤولية المشرفين عليه للتأكّد من صحة ما ينفّذه والتدخّل لتصحيح أخطائه. وهذا هو المقصود بالاستقلالية في التطبيق العملي، إذ تتيح القواعد الواضحة الاستفادة من قدرات الذكاء الاصطناعي بأمان. فعلى سبيل المثال، قد يُمنح نظام ذكاء اصطناعي صلاحية الوصول إلى عدد كبير من أنظمة المؤسسة وتنسيق تثبيت التحديثات الأمنية عليها وتنفيذها، ليُطبّق الإصلاحات الأمنية بالسرعة اللازمة لوقف الهجوم ومنع انتشاره. ولأن اختراق هذا النظام قد يعرّض جميع الأنظمة التي يصل إليها للخطر، يجب أن يحظى بحماية مشدّدة تمنع المهاجمين من السيطرة عليه، وتكشف أي انحراف في تصرّفاته عن المهام والحدود المقرّرة له.
- ثانيًا، يجب أن تهيّئ المؤسسة فِرقها وطريقة عملها قبل منح الذكاء الاصطناعي صلاحيات أوسع. وتبدأ هذه الخطوة بتعاون المختصّين من فرق الأمن وتقنية المعلومات والأقسام المعنية داخل المؤسسة لتحديد المخاطر والاتّفاق على كيفية التعامل معها. ثم يُحدَّد شخص تُمنح له صلاحية اتخاذ القرار النهائي بشأن الاستجابة لأي هجوم، حتى لا يتأخّر التدخّل بينما ينتظر كل قسم موافقة قسم آخر داخل المؤسسة نفسها. وبناءً على هذا الاتفاق، تُحدَّد إجراءات الحماية التي يُسمح للذكاء الاصطناعي بتنفيذها، والشروط التي يجب أن يلتزم بها، والحالات التي تستدعي الحصول على موافقة بشرية قبل التنفيذ. ويُحدَّد كذلك المسؤول عن مراجعة ما ينفّذه الذكاء الاصطناعي، للتأكّد من صحة الإجراءات والتزامها بالقواعد المتّفق عليها. وهذا ما يحدث في المؤسسات التي تبدأ باستخدام أنظمة الذكاء الاصطناعي قبل تنظيم مسؤوليات فرقها وصلاحياتها، لأنها تنجح في اكتشاف ما يجب معالجته، لكنها لا تتحرّك بسرعة لمعالجته.
- ثالثًا، يتطلّب استخدام الذكاء الاصطناعي في مجال الأمن السيبراني قواعد واضحة تحدّد ما يُسمح له بتنفيذه ومن يشرف على عمله. ويحتاج تطبيق هذا النهج إلى دعم الرئيس التنفيذي وإشراف مجلس الإدارة. فقد يتطلّب إصلاح ثغرة إيقاف بعض أعمال المؤسسة مؤقتاً، أو تأجيل العمل على منتج أو برنامج جديد، أو السماح بتحديث أمني كانت المؤسسة قد قرّرت تأجيله. وإذا كانت شركة خارجية مسؤولة عن البرنامج أو النظام المتأثّر، فيجب متابعة التزامها بإصلاح الثغرة في الموعد المحدّد. ولا يملك فريق الأمن وحده صلاحية اتخاذ هذه القرارات، لأنها تتعلّق بأعمال أقسام أخرى داخل المؤسسة. وتُظهر خبرتنا أن المؤسسات التي تترك تطبيق هذا النهج لفريق الأمن وحده تتوقّف عند المرحلة الأولى، إذ يعرف الفريق ما يجب فعله لحماية الأنظمة، لكنه لا يملك الموافقات اللازمة لتنفيذه. ولكي تتقدّم المؤسسة، يجب أن يشارك المسؤولون عن هذه الأقسام في اتخاذ القرارات، بدعم الرئيس التنفيذي ومتابعة مجلس الإدارة. عندها تستطيع تحديد من يقرّر ومن ينفّذ أولاً، ثم استخدام الذكاء الاصطناعي لمساعدة المختصّين في اكتشاف التهديدات ومعالجتها، وأخيراً السماح له بتنفيذ بعض مهام الحماية بنفسه تحت رقابة بشرية. وبهذه الخطوات الثلاث، يصبح استخدام الذكاء الاصطناعي جزءاً من حماية أعمال المؤسسة والحفاظ على خدماتها أثناء الأزمات.
وبهذا النهج، تستطيع قيادة المؤسسة تحديد من يتّخذ كل قرار، وما الصلاحيات التي يملكها، والوقت المتاح له للتحرّك، والقواعد التي يلتزم بها، والجهة التي تحاسبه على النتائج. وهذه الترتيبات هي التي تتيح استخدام التقنية وتنفيذ إجراءات الحماية فعلياً. ومن دونها، ستظلّ الأدوات الأمنية مهما بلغت كفاءتها تنتظر موافقات اللجان، وتبقى المؤسسة أمام مشكلة التأخير نفسها التي سعت إلى حلّها.
تنظيم العمل لمواكبة سرعة التهديدات
إن تحديد المسؤول عن كل قرار أمني، ومنحه صلاحية التحرّك، ووضع قواعد واضحة للتنفيذ والمساءلة، يساعد المؤسسة على تقليل التأخير في مواجهة الهجمات. لكن توسيع استخدام أنظمة الذكاء الاصطناعي القادرة على تنفيذ المهام بنفسها يفرض متطلّبات جديدة. فقبل السماح لها بالتحرّك، يجب تحديد البيانات التي يُسمح لها بالاطّلاع عليها، والتحقّق من هويتها وصلاحياتها عند دخول الأنظمة، ووضع قيود تمنعها من تنفيذ أعمال تتجاوز المهام الموكلة إليها. ويجب تطبيق هذه الضوابط فعلياً، حتى تستطيع المؤسسة الاعتماد على ما تنفّذه. ووضع هذه الضوابط والتأكّد من الالتزام بها مسؤولية إدارية تستدعي إشراف مجلس الإدارة، لأن القرارات المتعلّقة بما يستطيع الذكاء الاصطناعي الوصول إليه وتنفيذه تؤثّر في حماية بيانات المؤسسة وأعمالها.
وإلى جانب تحديد ما يُسمح للذكاء الاصطناعي بفعله، تحتاج قيادة المؤسسة إلى التخطيط لتكلفة تشغيله المستمر. فكل طلب لتحليل تهديد أو اقتراح إصلاح أو تحديد استجابة للهجوم يتطلّب عمليات حوسبة لها تكلفة. وعندما تتكرّر هذه الطلبات على مدار الساعة باستخدام نماذج الذكاء الاصطناعي الكبيرة، تتراكم النفقات وتضغط على ميزانية الأمن السيبراني. وهذا نوع جديد من الإنفاق المتواصل لم تكن الميزانيات التقليدية مهيّأة لاستيعابه.
ومع اتّساع استخدام الذكاء الاصطناعي، تتغيّر مسؤوليات القيادات التي تتولّى الأمن السيبراني في المؤسسات. ففي المستقبل القريب، سيتحوّل تركيز المسؤول التنفيذي عن الأمن من الإشراف على التقنيات الأمنية إلى تنظيم عمل أنظمة ذكاء اصطناعي تتّخذ إجراءات وتنفّذها في أنحاء المؤسسة. وسيضع القواعد التي تحدّد ما تستطيع هذه الأنظمة فعله، ومتى يجب أن تتوقّف أو تطلب تدخّلاً بشرياً. كما سيتحمّل المسؤولية عن قرارات تنفّذها بسرعة لا تتيح لأي شخص متابعة كل قرار أثناء صدوره. وهذه التحدّيات، بما تشمله من ضبط الصلاحيات وتكاليف التشغيل وتغيّر مسؤوليات القيادة الأمنية، ستحدّد متطلّبات المرحلة المقبلة.
وفي ضوء هذه التحوّلات، ستتميّز خلال السنوات الثلاث إلى الخمس المقبلة المؤسسات التي تبدأ مبكراً بتحديد من يملك القرار الأمني، وتمنحه صلاحيات تتيح التحرّك بسرعة دون انتظار سلسلة طويلة من الموافقات. ويشمل ذلك وضع قواعد واضحة تسمح للذكاء الاصطناعي بمعالجة الثغرات بنفسه، مع تخصيص الموارد اللازمة لمراقبة ما ينفّذه ومحاسبة المسؤولين عن نتائجه. ويجب أن ترتبط هذه الجهود بما تحميه فعلياً من أعمال المؤسسة، مثل استمرار الإنتاج في المصانع، والحفاظ على ثقة العملاء، والوفاء بمتطلبات الجهات الرقابية، ومواصلة تقديم الخدمات أثناء الأزمات. فوضوح المسؤوليات والصلاحيات وخطوات التنفيذ سيكون أبلغ أثراً في الحماية من حجم الميزانية المخصّصة للأمن السيبراني.
وما تتعلّمه المؤسسة من تسريع الاستجابة للهجمات يمكن أن يفيدها في بقية أعمالها. فالذكاء الاصطناعي يسرّع العمل في مختلف الإدارات، ما يفرض على المسؤولين اتخاذ قراراتهم خلال وقت أقصر. وإذا استطاعت المؤسسة جمع المعلومات اللازمة وحسم القرارات التي قد تؤثّر في أعمالها وخدماتها رغم ضغط الوقت، فستستفيد من هذه القدرة في إدارة أنشطتها الأخرى. ويبدأ هذا التعلّم من الأمن السيبراني، حيث تظهر الحاجة إلى سرعة القرار قبل غيره من المجالات، وقد يؤدّي التأخير إلى اختراق الأنظمة وتعطّل الخدمات. فعندما تحدّد المؤسسة من يملك القرار، وتمنحه صلاحية التحرّك، وتنسّق عمل الفرق لتنفيذه، فإنها تكتسب خبرة تتجاوز مواجهة الهجمات، وتُهيّئ قيادتها لإدارة أعمال تتسارع وتيرتها خلال العقد المقبل.