Observação: Nós nos empenhamos ao máximo para manter o espírito e as nuances originais de nossos artigos. Porém, pedimos desculpas desde já por quaisquer erros de tradução que você venha a notar. Seu feedback é bem-vindo através do e-mail reader_input@mckinsey.com
Houve uma mudança significativa na cibersegurança corporativa, e não se trata do surgimento de malwares mais sofisticados, e sim da compressão do tempo.
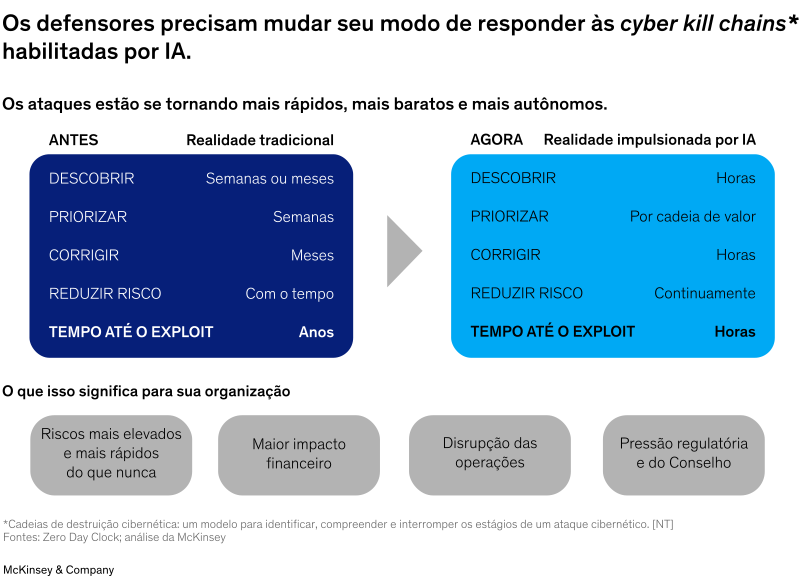
Durante décadas, as organizações gerenciaram o risco cibernético supondo que teriam tempo para detectar vulnerabilidades, avaliar sua gravidade, percorrer processos de aprovação, agendar atualizações e aplicar correções [patches]. Essa premissa tornou-se obsoleta. Dados de monitoramento do setor indicam que, no caso das exposições mais críticas, o intervalo médio entre a divulgação de uma vulnerabilidade e sua exploração ativa caiu para apenas algumas horas, contra cerca de três semanas ainda em 2025. Modelos de IA de fronteira, capazes de gerar autonomamente códigos maliciosos funcionais [exploits] em larga escala e a um custo irrisório, eliminaram essa margem.1
Mais insights da McKinsey em português
Confira nossa coleção de artigos em português e assine nossa newsletter mensal em português.
Os novos modelos de IA – entre eles, Mythos/Fable, da Anthropic; GPT-Cyber, da OpenAI; e Gemini, do Google – representam uma mudança radical de patamar. Eles não apenas aceleram os fluxos de ataque, como tornam a descoberta e a exploração de falhas acessíveis a um grupo muito maior de atacantes em potencial. Segundo análises da McKinsey, vulnerabilidades críticas recém-descobertas, para as quais ainda não há correção disponível, já respondem pela maioria dos pontos ativamente desprotegidos.
Para as organizações, a questão não é se uma vulnerabilidade será explorada antes de ser corrigida, mas sim quantas serão. A IA de fronteira preocupa tanto os diretores de segurança da informação como os diretores de tecnologia da informação, pois viabiliza ataques mais eficazes e o faz em uma velocidade superior à dos processos decisórios da empresa (Quadro 1). Sob essa ótica, o desafio não é tecnológico; o problema está no próprio modelo operacional da organização.
Latência organizacional: o desafio oculto
Quando se pergunta aos líderes de segurança o que os impede de responder mais rapidamente a vulnerabilidades críticas, poucos apontam para a tecnologia. Muitas organizações já dispõem de ferramentas robustas de detecção, plataformas de gerenciamento de patches e protocolos de resposta a incidentes. Também é possível garantir agilidade por meio de ambientes altamente padronizados, arquiteturas de confiança zero [zero-trust] e recursos de implantação como código [deployment-as-code]. O maior desafio está nos processos decisórios, na governança e na coordenação operacional imprescindíveis para transformar capacidades técnicas em ações rápidas. Vejamos o que costuma acontecer quando uma vulnerabilidade crítica é descoberta:
- O pessoal de segurança de TI identifica a vulnerabilidade, avalia sua gravidade e determina quais sistemas foram afetados. Isso pode levar um dia ou mais, dependendo da visibilidade dos ativos em sistemas legados, plataformas na nuvem, aplicativos de software como serviço [SaaS] e ambientes de tecnologia operacional, que raramente são inventariados por completo.
- A equipe de segurança encaminha o evento para a liderança de TI, que precisa avaliar o impacto nos negócios antes de autorizar o patch. Em seguida, a liderança de TI deve consultar os responsáveis pelas aplicações, que definem o cronograma de lançamento de novas versões e os períodos de congelamento de alterações [change freezes].
- Os patches, sejam de softwares comerciais ou de sistemas desenvolvidos internamente, precisam ser testados. As organizações que ainda mantêm volumes significativos de código personalizado ou legado – o que inclui a maioria das grandes empresas – costumam enfrentar semanas de trabalho de validação até que o corretivo seja certificado para implantação em produção.
- Ao definir o cronograma e a janela de lançamento do patch, os líderes de TI precisam se alinhar com as várias áreas de negócio para preservar a continuidade das operações: nenhuma indústria deve interromper as linhas de produção em períodos de pico; nenhum hospital, tirar sistemas clínicos do ar durante o horário de atendimento a pacientes; nenhuma instituição financeira, agendar mudanças para o momento de maior volume de transações.
- A aplicação do patch precisa ser aprovada por um responsável pela gestão da mudança. Em muitas organizações, isso significa um comitê consultivo de mudanças que se reúne semanalmente.
- Depois de todo esse percurso, sistemas gerenciados por fornecedores ou terceiros ainda podem seguir cronogramas de atualização independentes, sobre os quais nenhuma equipe interna tem controle.
Isso não é uma disfunção; é o modo como as grandes organizações foram desenhadas para operar. Esses processos existem para garantir a disponibilidade dos sistemas, cumprir exigências regulatórias, preservar a qualidade dos serviços e evitar interrupções provocadas por patches mal testados. Com a IA de fronteira, porém, as regras do jogo são totalmente outras. Vulnerabilidades que antes podiam permanecer expostas por semanas agora precisam ser resolvidas em questão de horas para impedir que invasores causem danos. A própria arquitetura organizacional tornou-se um fator direto de risco.
Um desafio recorrente é a ausência de um responsável único pela velocidade das decisões. A TI é responsável pelo processo de aplicação de patches; a área de negócios, pelas decisões sobre períodos de inatividade; o departamento jurídico, pelos prazos de notificação; a área de compras, pelo relacionamento com fornecedores; as operações, pela continuidade da produção; e a segurança, pela avaliação dos riscos. Nenhuma função, isoladamente, reúne a autoridade, a visibilidade e o mandato necessários para fazer a empresa agir na velocidade que a ameaça exige. O resultado é que decisões críticas, que deveriam ser tomadas em poucas horas, acabam levando muito mais tempo.
A resposta do modelo operacional: reformular a tomada de decisões
As organizações que melhor sabem navegar pelo ambiente cibernético têm uma característica em comum, e não está relacionada às suas ferramentas de segurança. O que as distingue é o modelo operacional e, mais especificamente, o modo como redesenharam a visibilidade contínua dos riscos, a governança da defesa baseada em IA e a arquitetura de tomada de decisões sob pressão de tempo.
Na maioria dos casos, essas organizações alcançaram o que chamamos de “autonomia governada”: um modelo operacional cibernético em que a IA assume as tarefas mais urgentes e numerosas (como o monitoramento contínuo e as correções de rotina), enquanto o discernimento humano se concentra nas ameaças inéditas, nas decisões estratégicas de risco e em tudo o que for crítico para o negócio. Alcançar a autonomia governada depende de três imperativos de desenho, todos mais organizacionais do que técnicos.
A visibilidade contínua dos riscos é um requisito básico
O primeiro imperativo de desenho é migrar das varreduras periódicas e dos ciclos agendados de remediação para uma vigilância operacional contínua, ancorada no que mais importa. Isso exige uma decisão explícita sobre escopo e sequenciamento.
Na prática, o ponto de partida não é buscar visibilidade em tempo real em toda a empresa. Essa ambição invariavelmente fracassa, porque o escopo é amplo demais e as mudanças necessárias são excessivamente disruptivas. As organizações de ponta preferem começar definindo qual é sua “organização mínima viável”, isto é, o núcleo irredutível de sistemas, processos e ativos cuja disrupção representaria uma ameaça existencial. Para um banco, talvez sejam o processamento de pagamentos, o core banking [sistema central que processa transações em tempo real] e os relatórios de conformidade regulatória; para uma indústria, as linhas de produção e os sistemas de tecnologia operacional que as controlam; para um hospital, os sistemas clínicos e a infraestrutura crítica de suporte à vida.
Ao concentrar-se primeiro na visibilidade quase em tempo real e na varredura contínua das operações essenciais, a organização cria um perímetro defensável em torno do que é mais importante. Paralelamente, deve reduzir a superfície de ataque, desativando ativos desnecessários expostos ao mundo externo, racionalizando sua dependência de código aberto, removendo credenciais obsoletas e reforçando a segmentação da rede. Em uma instituição financeira global, os líderes constataram que priorizar o monitoramento do “banco mínimo viável” por meio de grandes modelos de linguagem reduziu significativamente o grau de exposição dos seus ativos de maior valor – com mais rapidez e menor custo do que as abordagens anteriores.
Vale ressaltar que reduzir a superfície de ataque não é apenas um exercício técnico. Exige decisões de negócio sobre quais ativos desativar, quais interfaces externas desconectar e quais integrações com terceiros restringir. Essas decisões envolvem, simultaneamente, TI, operações, líderes de negócios e o departamento jurídico. A velocidade do alinhamento organizacional determina a velocidade da redução da superfície de ataque.
A governança da defesa habilitada por IA deve ser uma arquitetura fundamental
O segundo imperativo é implementar a IA defensiva como a arquitetura operacional das operações de segurança. Três camadas distintas definem essa arquitetura e cada uma delas deve ser desenhada de ponta a ponta como um fluxo de trabalho “agentificado”, e não montada a partir de soluções independentes de fornecedores:
- Caçar ameaças e descobrir caminhos de ataque: Os modelos de IA são capazes de analisar continuamente o encadeamento dos caminhos de ataque em ambientes complexos e heterogêneos. Eles correlacionam sinais entre sistemas de TI, tecnologia operacional, nuvem e terceiros para revelar pontos vulneráveis e priorizar as remediações pendentes de acordo com a explorabilidade real e com a exposição em termos do valor do negócio – não com classificações genéricas de gravidade. Isso importa porque os métodos de classificação de vulnerabilidades como o CVSS (Common Vulnerability Scoring System) não distinguem entre uma falha em um ambiente de teste e a mesma falha em um sistema que está a apenas três etapas de distância dos ativos mais críticos. A priorização realizada por IA pode efetuar essas distinções em escala e de modo contínuo.
-
Corrigir vulnerabilidades e gerenciar riscos de terceiros: Para organizações que desenvolvem e mantêm um grande volume de softwares – o que vale dizer, a maioria das grandes instituições financeiras, empresas industriais e fabricantes intensivos em tecnologia –, a modelagem de ameaças assistida por IA, os testes adversariais automatizados ao longo do ciclo de desenvolvimento do software e as sugestões de correções geradas por IA podem reduzir drasticamente o intervalo entre a identificação da vulnerabilidade e a disponibilidade de uma correção já testada. Isso elimina um dos gargalos mais refratários das empresas: o tempo que uma equipe de desenvolvimento leva para entender, reproduzir e corrigir uma vulnerabilidade em um código que ela talvez não tenha alterado há anos.
Os componentes de software de código aberto também podem se tornar um risco, pois os atacantes conseguem facilmente identificar e integrar essas vulnerabilidades e explorá-las para invadir tanto os sistemas da empresa como os que dependem deles. As organizações precisam de transparência interna sobre onde e como esses componentes foram ou serão implantados, com varredura de vulnerabilidades por IA de fronteira (inclusive antes da implantação) e, quando for o caso, desenvolvimento de patches com apoio da IA. Na remediação de softwares comerciais, os acordos de nível de serviço com fornecedores e terceiros precisam ser atualizados para contemplar as vulnerabilidades encadeadas [falhas que, combinadas, ampliam o dano]. Por fim, a gestão de consequências deve ser fortalecida.
- Responder a incidentes e realizar operações de segurança. A IA pode automatizar a triagem, acelerar o sequenciamento de contenção e coordenar respostas entre diferentes áreas funcionais sem depender da disponibilidade de um ser humano para decidir. Organizações de ponta estão pré-autorizando agentes de IA a executar ações de resposta específicas e delimitadas – como isolar sistemas, revogar credenciais e aplicar controles compensatórios – dentro de parâmetros de segurança predefinidos. Nas respostas de baixo risco, a revisão humana ocorre após a ação. Isso não é segurança autônoma, mas sim governada pela velocidade. Os processos de continuidade de negócios e de gestão de crises precisam ser reavaliados à luz dessa realidade, com uma definição clara e previamente acordada da “organização mínima viável”, que deve continuar operando enquanto todo o resto é isolado em quarentena.
O objetivo, nas três camadas, é reservar o discernimento humano para as decisões que realmente o exigem, evitando que ações de remediação rotineiras e urgentes sofram atrasos.
A arquitetura decisória da organização deve ser otimizada para a urgência
O terceiro imperativo, e o mais subestimado, é o redesenho da própria arquitetura decisória. A maioria das organizações ainda gerencia a cibersegurança por meio de estruturas de governança concebidas para outra época. Muitas acreditam que o risco de uma mudança desnecessária ou mal controlada é maior que o de uma mudança lenta. Essa premissa é aceita instintivamente por comitês consultivos de mudanças, comitês diretivos de segurança, grupos de trabalho interfuncionais e cadeias de escalonamento que envolvem várias funções executivas de diretoria. No entanto, quando uma vulnerabilidade é explorada de forma ativa, rápida e potencializada por IA, o maior risco passa a ser a demora.
Organizações de ponta estão redesenhando seus processos decisórios em torno de uma célula de resposta interfuncional, isto é, uma pequena equipe autônoma, com um único responsável pelas decisões, empoderada pelo diretor de segurança da informação e autorizada a contornar os processos-padrão de gestão da mudança diante de ameaças ativas confirmadas. Essa célula conduz um ciclo diário de triagem e mantém em tempo real uma lista de vulnerabilidades pendentes. Segue um protocolo de respostas pré-autorizadas, que podem ser executadas sem aprovação de níveis hierárquicos superiores, e conta com um interlocutor executivo que, a cada 24 horas, traduz o progresso técnico em informações compreensíveis para o Conselho. Os papéis são claramente definidos, e a autoridade decisória é atribuída explicitamente e nunca diluída.
Assim, o imperativo fundamental do desenho é que a autoridade decisória seja genuinamente centralizada. Uma instituição financeira reestruturou a governança de patches depois que uma vulnerabilidade crítica ficou onze dias sem correção, pois nenhuma equipe reunia a visibilidade técnica e a autoridade necessárias para revogar um congelamento de alterações. No novo modelo, o líder da célula de resposta recebeu, por delegação do diretor de segurança da informação, autoridade explícita para agir e para substituir a aprovação prévia por relatórios post-factum em casos de ameaças ativas confirmadas. Com isso, os prazos de remediação de vulnerabilidades críticas caíram drasticamente.
Uma empresa farmacêutica adotou uma abordagem semelhante para enfrentar um dos gargalos mais persistentes: o acúmulo de atualizações pendentes nos ambientes de P&D, onde os patches de segurança eram rotineiramente deixados em segundo plano diante dos cronogramas de desenvolvimento de produtos. A solução exigiu um programa de mudanças liderado pela área de negócios (e não pela TI) que priorizou formalmente a remediação de vulnerabilidades nesses ambientes e conferiu à área de segurança autoridade permanente para suspender os cronogramas de desenvolvimento durante ameaças ativas. Essa intervenção organizacional tratou a causa-raiz do problema de uma maneira que a tecnologia, por si só, não conseguiria.
Um corolário desses três imperativos é que o redesenho da governança deve se estender a modelos operacionais mais amplos de gestão de crises. Organizações de ponta estão investindo em estruturas de resposta multifuncionais, capazes de coordenar ações simultâneas nas dimensões cibernética, física e operacional. Uma empresa europeia do setor aeroespacial e de defesa, por exemplo, criou um centro de inteligência de segurança que integrou seu centro de operações cibernéticas, suas operações de segurança física e a inteligência sobre ameaças externas em uma visão unificada e em tempo real, com o objetivo de responder de forma coordenada a ataques que combinam vetores digitais e físicos. Uma seguradora europeia consolidou seus recursos de resiliência sob um único responsável e instituiu um comitê de resiliência no âmbito do Conselho, com reuniões trimestrais, por reconhecer que os silos entre cibersegurança, continuidade de negócios e segurança física eram, eles próprios, uma vulnerabilidade.
A autonomia governada na prática
A autonomia governada faz parte da arquitetura de resiliência mais ampla de uma organização, que opera em seis dimensões: finanças, operações, tecnologia, organização, reputação e modelo de negócio.
Um diretor de segurança da informação que seja responsável apenas pela dimensão tecnológica e sem conexões explícitas com a resiliência organizacional e operacional não tem condições de implementar a autonomia governada com sucesso. O modelo exige responsabilidade compartilhada de toda a alta liderança. A jornada de implementação deve seguir um padrão consistente, geralmente em três fases, cada uma desenvolvendo as capacidades organizacionais necessárias para a seguinte.
Antes de examinar como o modelo funciona, vale perguntar qual é a situação atual da organização. A maioria das empresas com as quais trabalhamos se encontra em uma destas três situações:
- As ferramentas de segurança são robustas, mas a autoridade decisória é difusa e ninguém é empoderado para agir com rapidez (o cenário mais comum).
- Algumas decisões são centralizadas, mas pouco conectadas às operações habilitadas por IA.
- A organização está começando a implantar agentes de IA em um ambiente que ainda não conta com uma arquitetura de governança para gerenciá-los.
Cada situação exige uma ação prioritária diferente – por exemplo, implementação de tecnologia ou mudança organizacional. O modelo de três fases descreve a trajetória da primeira para a terceira situação, bem como as decisões organizacionais que determinam se a organização avançará nessa direção (Quadro 2).
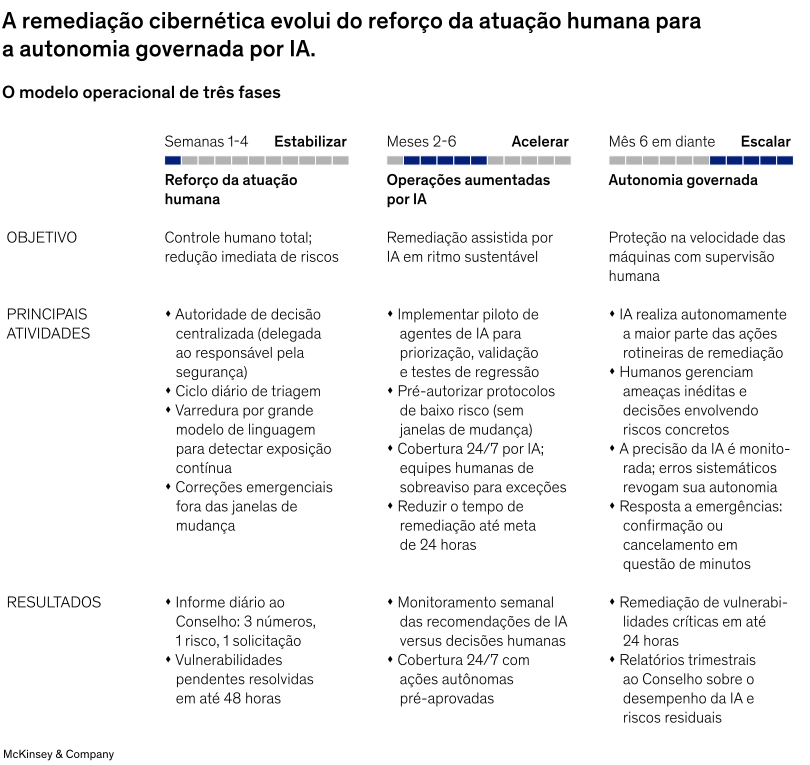
A implementação da autonomia governada se dá em três grandes fases:
- Primeiro, o modelo operacional não se limita a viabilizar a implementação da IA; ele também governa a utilização da tecnologia em toda a organização. Limiares de precisão, processos de calibração da confiança, revogação automática da autoridade autônoma em caso de erros sistemáticos e exigência de relatórios post-factum podem garantir que, à medida que a automação se expande, a responsabilização humana também aumente. É isso que autonomia governada significa na prática: não é uma restrição ao potencial da IA; é a arquitetura que torna segura sua utilização. Por exemplo, um agente de orquestração de patches, com amplo acesso e autonomia para aplicá-los (a fim de acompanhar o ritmo acelerado das ameaças), também deve ser tratado como um ativo crítico, com salvaguardas contra invasões e desvios de comportamento.
- Segundo, o modelo operacional é desenhado para construir capacidade organizacional antes de ampliar a autoridade da IA. A primeira fase, de reforço da atuação humana, consiste em centralizar a tomada de decisões por pessoas e em estabelecer disciplina na governança da IA. Organizações que pulam a primeira fase e tentam implantar agentes de IA onde a autoridade decisória permanece difusa acabam, invariavelmente, criando sistemas de IA que geram recomendações que ninguém põe em prática.
- Terceiro, e mais importante, o modelo operacional exige o apoio do CEO e do Conselho. Nossa experiência em inúmeras implementações mostra que organizações que tratam a autonomia governada apenas como um programa de segurança acabam estagnadas na primeira fase. Os gargalos envolvem decisões de negócios sobre paradas de produção, autoridade para a gestão da mudança, priorização de desenvolvimento e obrigações dos fornecedores – questões que a área de segurança não consegue resolver unilateralmente. Já as organizações que tratam a autonomia governada como um programa de resiliência corporativa, com apoio executivo explícito e governança no nível do Conselho, têm maior probabilidade de avançar pelas três fases.
A autonomia governada ajuda os líderes a definir quem decide o quê, com qual autoridade, em que prazo, sob quais regras e perante quem responde. É a arquitetura operacional dentro da qual a tecnologia atua. Sem ela, as melhores ferramentas do mercado ficam presas às mesmas cadeias de aprovação por comitês que constituíam um problema desde o princípio.
Disciplina do modelo operacional sob prazos apertados
A disciplina do modelo operacional aqui descrita refere-se à dimensão mais urgente do desafio, mas uma segunda onda de complexidade já está se formando. A implantação em larga escala de sistemas de IA agêntica introduz uma nova classe de requisitos fundamentais – incluindo limites de acesso a dados, controles de identidade e salvaguardas comportamentais –, que precisam ser definidos e aplicados antes que se possa confiar na atuação dos agentes autônomos. Estabelecer corretamente essas bases é uma decisão de governança com implicações que chegam ao nível do Conselho.
O mesmo vale para a nova equação econômica da segurança impulsionada por IA. Em outras palavras, quando grandes modelos de linguagem são acionados continuamente para detectar, remediar e responder a ameaças, o custo por consulta acaba gerando uma pressão orçamentária que os modelos tradicionais de gastos com segurança nunca foram projetados para absorver.
Talvez a consequência mais significativa seja a redefinição do próprio papel do diretor agêntico de segurança da informação. Em um futuro próximo, esse profissional será menos uma autoridade técnica e mais um arquiteto da autonomia governada em escala. Caberá a ele definir as diretrizes que regem sistemas de IA capazes de agir, em vez de apenas aconselhar, e responder por decisões tomadas em velocidades que nenhum ser humano é capaz de supervisionar diretamente. Estes são os desafios que moldarão a próxima fase desse trabalho.
As organizações com melhor desempenho em cibersegurança nos próximos três a cinco anos serão aquelas que agirem desde já para redesenhar as alçadas de decisão, estabelecer uma governança capaz de operar na velocidade das máquinas, investir na disciplina necessária para governar a remediação autônoma por IA e vincular sua ciber-resiliência diretamente aos resultados de negócio que ela protege. Isso inclui manter a produção ativa e assegurar a confiança do cliente, a conformidade regulatória e a continuidade das operações. O tamanho do orçamento de segurança importará bem menos do que a clareza do modelo operacional.
As implicações vão além da cibersegurança. A IA está comprimindo os cronogramas da gestão em diversas áreas corporativas. As organizações que desenvolverem a capacidade de tomar decisões críticas mais rápido, com melhores informações e sob pressão de tempo levarão essa vantagem a todas as suas operações. Mas a área onde essa compressão ocorre primeiro é a cibersegurança, com os maiores riscos e a menor tolerância a atrasos. É, portanto, o lugar certo para desenvolver a competência operacional que a liderança empresarial da próxima década exigirá.